
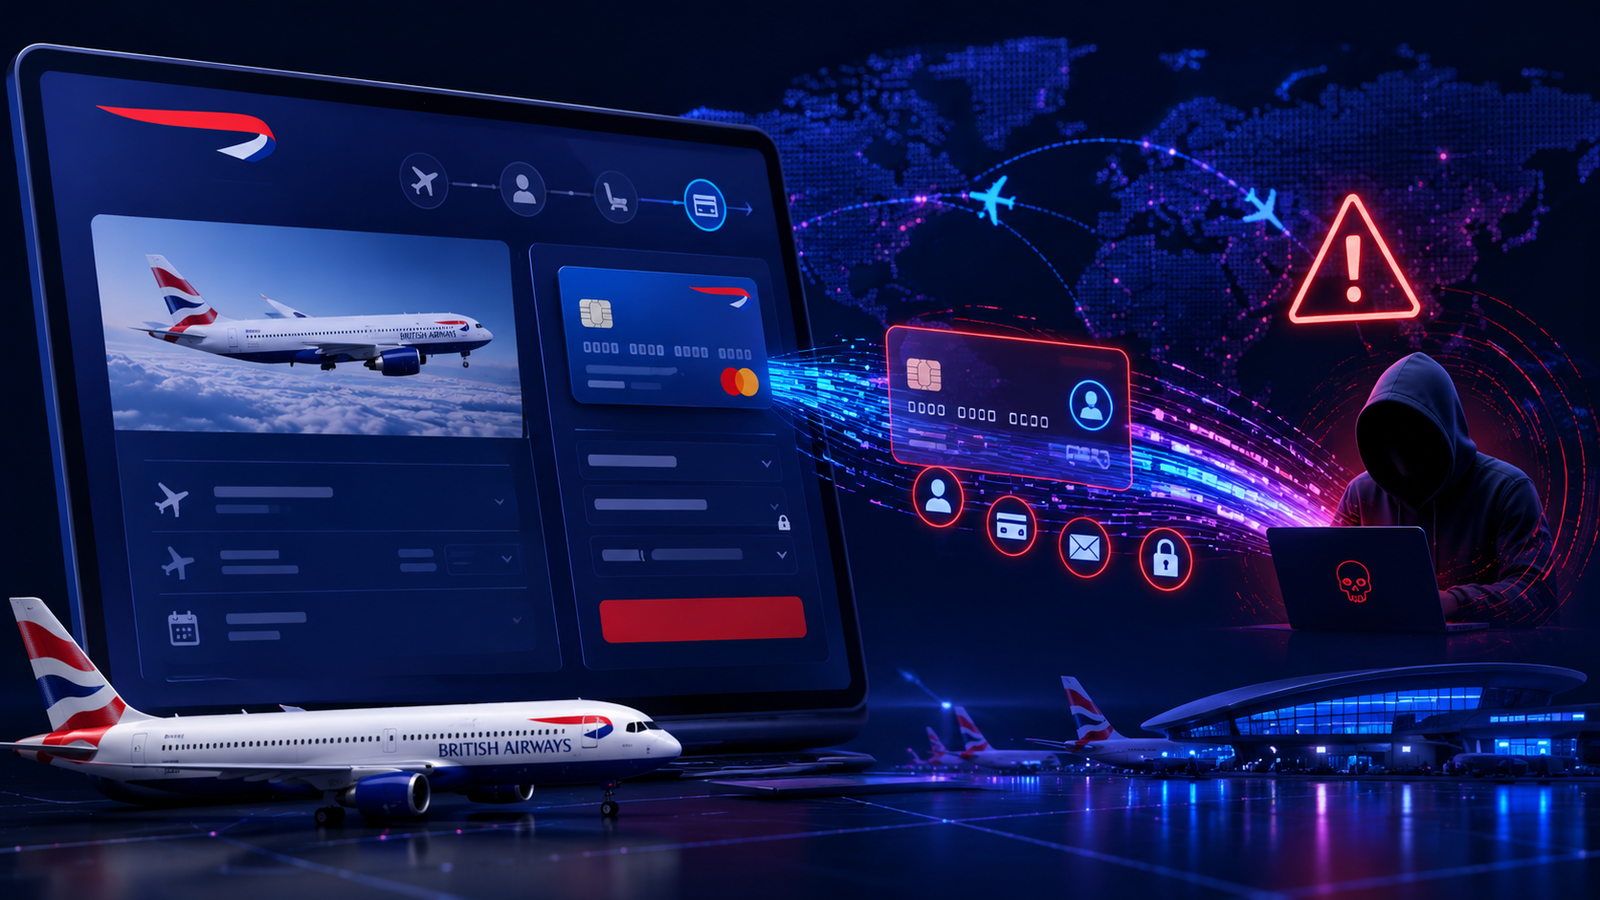
En 2018, British Airways a subi une violation de données majeure touchant plusieurs centaines de milliers de clients.
Deux ans plus tard, l’ICO britannique a infligé à la compagnie une amende de 20 millions de livres sterling pour ne pas avoir suffisamment protégé les données personnelles et financières de plus de 400 000 clients. L’enquête de l’ICO a notamment relevé que l’attaque n’avait pas été détectée par British Airways pendant plus de deux mois.
Ce cas ne parle pas seulement de cybersécurité.
Il rappelle une question stratégique pour toutes les organisations : comment réduire l’impact d’une violation lorsque celle-ci survient ?
Dans le cadre de l’amende RGPD infligée à British Airways, la leçon principale n’est pas que toute attaque peut toujours être évitée. La vraie leçon est qu’une entreprise doit pouvoir démontrer qu’elle a limité l’exposition, sécurisé les données et réduit le risque en amont.
Amende RGPD British Airways : ce qui s’est passé
Entre juin et septembre 2018, British Airways a été victime d’une cyberattaque visant ses systèmes de réservation.
Selon les éléments publiés par l’ICO, l’attaquant aurait potentiellement eu accès aux données personnelles de 429 612 clients et membres du personnel. Les données concernées incluaient notamment des noms, adresses, numéros de cartes de paiement et, pour certains clients, des codes CVV. Des identifiants de comptes employés, administrateurs et Executive Club auraient également pu être exposés.
L’incident a donc touché des données particulièrement sensibles :
- données d’identité ;
- données de contact ;
- données de paiement ;
- données de réservation ;
- informations liées à des comptes utilisateurs.
Ce n’était pas un incident mineur.
Et surtout, ce n’était pas seulement la fuite elle-même qui a posé problème.
Le cœur du problème : une protection jugée insuffisante
L’ICO n’a pas sanctionné British Airways uniquement parce qu’une cyberattaque avait eu lieu.
L’autorité a surtout relevé que l’entreprise traitait une quantité importante de données personnelles sans mesures de sécurité adaptées. Elle a également considéré que British Airways aurait dû identifier certaines faiblesses et mettre en place des mesures disponibles à l’époque pour réduire le risque.
Autrement dit, le sujet central était la maîtrise.
Une organisation peut être attaquée.
Mais elle doit pouvoir montrer qu’elle a pris des mesures proportionnées au risque.
Cela implique notamment :
- limiter les accès ;
- surveiller les systèmes ;
- détecter les incidents rapidement ;
- protéger les données sensibles ;
- réduire ce qui circule inutilement ;
- appliquer des mesures adaptées au niveau de risque.
La sanction rappelle donc une chose essentielle : la conformité ne se résume pas à des documents. Elle se mesure aussi à la manière dont les données sont réellement protégées.
Ce que cela signifie pour les entreprises
British Airways est une grande entreprise, avec des moyens, des équipes et une infrastructure importante.
Pourtant, cela n’a pas empêché une sanction lourde.
La taille ne protège pas automatiquement.
La notoriété non plus.
Les moyens techniques ne suffisent pas s’ils ne s’accompagnent pas d’une gouvernance solide des données.
Pour une entreprise, la vraie question n’est donc pas seulement :
“Sommes-nous capables d’éviter toute attaque ?”
La question est aussi :
“Si un incident survient, combien de données identifiables seront réellement exposées ?”
C’est là que la réduction d’impact devient stratégique.
Le lien avec l’anonymisation : réduire le rayon d’impact
Dans le cas British Airways, l’incident concernait notamment des données de paiement en production. Il ne faut donc pas présenter l’anonymisation comme une solution qui aurait, à elle seule, empêché l’attaque.
En revanche, l’affaire illustre très bien une logique plus large : plus une organisation conserve, copie ou fait circuler des données identifiables, plus l’impact potentiel d’un incident augmente.
La question devient alors :
- quelles données doivent rester identifiables ?
- quelles données peuvent être supprimées ?
- quels historiques sont réellement nécessaires ?
- quelles données peuvent être anonymisées dans les environnements secondaires ?
- quelles copies peuvent être évitées ?
- quels datasets peuvent être réduits avant test ?
- analyse ou externalisation ?
Une base de production peut nécessiter certaines données réelles.
Mais les environnements de test, d’analyse, de recette, de support ou de reporting n’en ont pas toujours besoin.
C’est précisément là que l’anonymisation prend toute sa valeur.
Minimisation : moins de données exposées, moins d’impact
La minimisation consiste à ne traiter que les données nécessaires à une finalité précise.
Dans une logique de résilience, elle joue un rôle essentiel. Moins une entreprise conserve ou diffuse de données inutiles, moins elle expose de personnes en cas d’incident.
Concrètement, une organisation peut réduire son risque en :
- supprimant les champs inutiles ;
- limitant les historiques excessifs ;
- évitant les exports complets ;
- anonymisant les datasets de test ;
- réduisant les données identifiables dans les environnements secondaires ;
- limitant la circulation des informations sensibles.
Cette approche ne remplace pas la cybersécurité.
Elle la complète.
Un pare-feu, une surveillance active et des contrôles d’accès protègent les systèmes.
La minimisation et l’anonymisation réduisent l’impact si un incident se produit malgré tout.
L’enseignement stratégique : préparer l’incident avant qu’il arrive
Une entreprise mature ne se contente pas de se demander comment éviter une attaque.
Elle se demande aussi :
“Que verra l’attaquant si une faille existe ?”
Si les bases contiennent toutes les données réelles, dans tous les environnements, l’impact est maximal.
En revanche, si l’organisation a réduit les données inutiles, anonymisé les environnements secondaires et limité les exports, l’impact devient plus contenu.
C’est une différence majeure.
Dans un scénario d’incident, l’entreprise qui a préparé ses données peut montrer :
- qu’elle a appliqué une logique de minimisation ;
- qu’elle a limité les copies inutiles ;
- qu’elle a réduit les données identifiables ;
- qu’elle a sécurisé les environnements secondaires ;
- qu’elle a mis en place une prévention proportionnée au risque.
C’est exactement ce qui transforme la conformité en levier de résilience.
Pourquoi les environnements secondaires sont particulièrement concernés
Dans beaucoup d’organisations, les données de production sont mieux protégées que les copies.
Pourtant, les données circulent souvent dans :
- des environnements de test ;
- des exports CSV ;
- des bases de recette ;
- des outils de reporting ;
- des environnements de support ;
- des copies utilisées par des prestataires ;
- des jeux de données destinés à l’analyse.
Ces environnements ne sont pas toujours aussi surveillés que la production.
Mais lorsqu’ils contiennent des données réelles, ils peuvent créer un risque comparable.
C’est pourquoi l’anonymisation des environnements secondaires doit devenir un réflexe.
La question n’est pas seulement : “la production est-elle protégée ?”
La question est aussi : “où les données identifiables sont-elles copiées ?”
Comment NymData aide à réduire l’exposition
NymData intervient précisément sur cette logique de prévention.
Avant qu’une donnée soit copiée, exportée, analysée ou transmise, NymData aide à identifier ce qui doit être protégé.
La solution permet notamment de :
- détecter automatiquement les données sensibles ;
- repérer les identifiants directs et indirects ;
- identifier les colonnes inutiles ;
- préparer des datasets minimisés ;
- anonymiser les environnements secondaires ;
- réduire le risque de ré-identification ;
- limiter l’impact potentiel en cas d’incident.
L’objectif n’est pas de remplacer les mesures de cybersécurité classiques.
Il est d’ajouter une couche essentielle : réduire la quantité de données identifiables exposées dans les copies, tests, exports et environnements non critiques.
Pour aller plus loin, vous pouvez télécharger NymData gratuitement afin de détecter, minimiser et anonymiser vos données sensibles avant qu’un incident ne révèle votre surface d’exposition.
Conclusion
British Airways n’a pas été sanctionnée simplement parce qu’elle a été attaquée.
Elle a été sanctionnée parce que l’ICO a considéré que les mesures de protection mises en place n’étaient pas suffisantes au regard du risque.
Aucune entreprise ne peut garantir qu’elle ne subira jamais d’incident.
Mais chaque entreprise peut réduire son exposition.
La bonne séquence reste simple :
- détecter ;
- minimiser ;
- anonymiser ce qui peut l’être ;
- limiter les copies ;
protéger les accès.
La maîtrise des données n’est pas seulement une obligation RGPD.
C’est une stratégie de résilience.
FAQ
Pourquoi British Airways a-t-elle été sanctionnée ?
British Airways a été sanctionnée par l’ICO pour ne pas avoir suffisamment protégé les données personnelles et financières de plus de 400 000 clients lors d’une cyberattaque survenue en 2018.
Quel est le lien entre l’amende British Airways et l’anonymisation ?
L’anonymisation n’aurait pas forcément empêché l’attaque. En revanche, elle illustre une logique essentielle : réduire les données identifiables dans les environnements secondaires permet de limiter l’impact potentiel d’un incident.
Pourquoi la minimisation réduit-elle le risque ?
Parce qu’une entreprise qui conserve ou fait circuler moins de données inutiles expose moins de personnes en cas de violation.
Les environnements secondaires sont-ils vraiment à risque ?
Oui. Les environnements de test, reporting, recette, support ou analyse peuvent contenir des copies de données réelles. S’ils sont moins protégés que la production, ils deviennent un point d’exposition important.
Comment NymData aide-t-il à réduire l’impact d’une fuite ?
NymData détecte les données sensibles, identifie les champs à risque et permet d’anonymiser les datasets avant copie, export, analyse ou transmission.