
Migrer vers le cloud est devenu une étape courante dans les projets de transformation numérique.
Modernisation d’infrastructure, scalabilité, réduction des coûts, haute disponibilité : les bénéfices sont nombreux. Mais au moment de transférer les données, une question essentielle est souvent sous-estimée :
faut-il déplacer les données telles quelles, ou les anonymiser avant la migration cloud ?
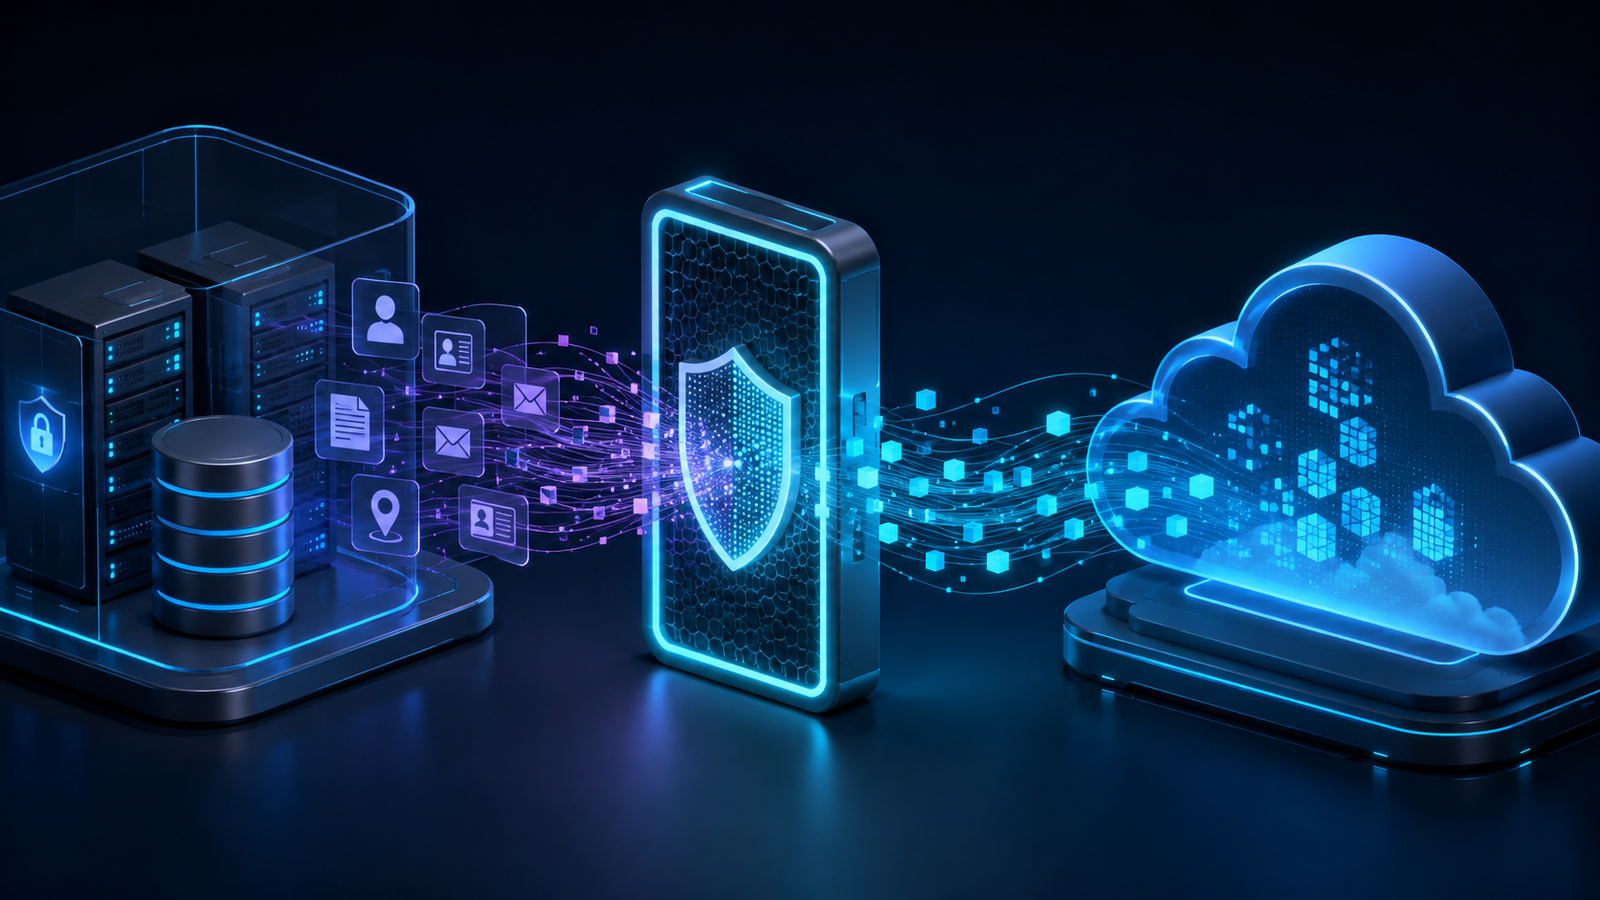
La migration est l’un des moments où les données circulent le plus. Elles sont copiées, exportées, testées, validées, parfois confiées à des prestataires ou déposées temporairement dans des environnements intermédiaires.
Autrement dit, la migration ne crée pas seulement un changement d’infrastructure. Elle crée aussi une période d’exposition accrue.
Pourquoi la migration cloud augmente la surface de risque
Une migration cloud ne se limite pas à déplacer une base d’un point A vers un point B.
Elle implique souvent :
- une copie complète de la base ;
- des exports intermédiaires ;
- des environnements de test ;
- des validations techniques ;
- des scripts de transformation ;
- l’intervention d’intégrateurs ou de prestataires ;
- des phases de recette avant mise en production.
Chaque étape peut être légitime. Mais chaque étape crée aussi une nouvelle copie, un nouvel accès ou un nouvel environnement à sécuriser.
Le risque ne vient donc pas uniquement du cloud final. Il vient surtout de la phase de transition.
C’est pendant cette période que les données peuvent être dupliquées trop largement, conservées trop longtemps ou utilisées dans des environnements qui n’ont pas besoin de contenir des données identifiables.
Le faux sentiment de sécurité autour du cloud
Beaucoup d’entreprises pensent :
“Le cloud est sécurisé, donc le transfert est sécurisé.”
Mais ce raisonnement est incomplet.
La sécurité du fournisseur cloud ne suffit pas à sécuriser toute la migration. Le risque concerne aussi :
- les fichiers d’export ;
- les bases temporaires ;
- les environnements de staging ;
- les accès techniques ;
- les scripts intermédiaires ;
- les copies de validation ;
- les postes ou espaces utilisés pendant le projet.
La CNIL rappelle d’ailleurs que l’utilisation de services cloud nécessite d’encadrer les accès du fournisseur, les obligations contractuelles et les exigences de sécurité associées aux traitements de données personnelles.
En clair, le sujet n’est pas seulement : où les données vont-elles être hébergées ?
Le sujet est aussi : comment circulent-elles pendant la migration ?
Cas concret : migration d’un ERP vers le cloud
Prenons un cas courant.
Une entreprise migre son ERP vers une infrastructure cloud. La base contient :
- des données clients ;
- des données RH ;
- des informations financières ;
- des historiques de commandes ;
- des informations contractuelles ;
- parfois des commentaires libres ou notes internes.
Pour préparer la migration, les équipes créent un export SQL, l’envoient vers un serveur intermédiaire, réalisent des tests, corrigent les erreurs, puis valident la nouvelle version.
Sans anonymisation préalable, la base complète circule pendant toute la phase projet.
Avec une approche structurée, l’entreprise peut au contraire :
- détecter les colonnes sensibles ;
- supprimer les champs inutiles aux tests ;
- anonymiser les identifiants directs ;
- utiliser des datasets sécurisés en staging ;
- conserver les données réelles uniquement pour la production finale.
L’objectif n’est pas de bloquer la migration.
L’objectif est de réduire l’exposition pendant la phase la plus fragile.
Migration cloud et minimisation : une opportunité souvent oubliée
Une migration est aussi une occasion de remettre de l’ordre dans les données.
Avant de transférer une base vers le cloud, l’entreprise peut se demander :
- quelles données sont encore utiles ?
- quelles colonnes sont obsolètes ?
- quels historiques doivent vraiment être migrés ?
- quelles données peuvent être archivées ?
- quelles informations peuvent être anonymisées ?
- quelles données sont nécessaires uniquement pour les tests ?
Le principe de minimisation impose que les données personnelles soient adéquates, pertinentes et limitées à ce qui est nécessaire au regard de la finalité du traitement.
Appliqué à une migration cloud, cela signifie qu’il n’est pas toujours nécessaire de transférer 100 % de l’historique, 100 % des colonnes ou 100 % des copies existantes.
La conformité peut donc devenir un levier de rationalisation.
Quand faut-il anonymiser pendant une migration cloud ?
Toutes les données ne doivent pas forcément être anonymisées de la même manière.
La production finale peut avoir besoin de données réelles. En revanche, les environnements secondaires n’en ont pas toujours besoin.
Il est particulièrement pertinent d’anonymiser :
- les bases de test cloud ;
- les environnements de staging ;
- les jeux de validation ;
- les copies utilisées par les intégrateurs ;
- les exports de recette ;
- les datasets utilisés pour analyser la migration ;
- les bases temporaires créées avant bascule finale.
Cette approche rejoint directement les enjeux des environnements secondaires, car ce sont souvent eux qui deviennent les points faibles pendant une migration.
Souveraineté, prestataires et accès techniques
Même avec un hébergement européen ou un fournisseur cloud reconnu, la migration reste un moment sensible.
Pourquoi ? Parce que le transfert implique souvent plusieurs acteurs :
- équipe interne ;
- intégrateur ;
- prestataire cloud ;
- consultant data ;
- équipe sécurité ;
- équipe applicative.
Plus il y a d’acteurs, plus les accès doivent être encadrés.
C’est ici que la logique d’externalisation de données sous le RGPD devient importante. La confiance dans le partenaire ne remplace pas la prévention technique avant transfert.
Anonymiser les datasets utilisés pour les tests ou les validations permet de limiter l’impact si une copie intermédiaire est mal protégée, conservée trop longtemps ou consultée par un acteur qui n’a pas besoin d’accéder aux données réelles.
Comment NymData aide à préparer une migration cloud
Dans une migration cloud, la difficulté n’est pas seulement de déplacer les données.
La vraie difficulté est de savoir quelles données peuvent circuler, sous quelle forme et dans quel environnement.
NymData intervient précisément à cette étape.
La solution permet notamment de :
- détecter automatiquement les données sensibles ;
- identifier les champs directement ou indirectement identifiants ;
- repérer les colonnes inutiles aux tests ;
- préparer des jeux de données minimisés ;
- anonymiser avant transfert vers un environnement cloud ;
- sécuriser les phases de staging, recette ou validation ;
- conserver la base originale dans un environnement maîtrisé.
L’objectif n’est pas de ralentir la migration.
Il est de la rendre plus sûre, plus lisible et plus conforme.
Pour aller plus loin, vous pouvez télécharger NymData afin de préparer vos données avant toute migration cloud, recette ou intervention prestataire.
Conclusion
La vraie question n’est pas seulement :
cloud ou pas cloud ?
La vraie question est :
comment maîtriser l’exposition pendant la transition ?
Une migration cloud crée des copies, des accès, des exports et des environnements intermédiaires. C’est donc un moment clé pour appliquer une démarche de protection.
La bonne séquence reste simple :
- détecter ;
- minimiser ;
- anonymiser les environnements secondaires ;
- puis migrer.
Migrer ne doit pas signifier exposer.
Avec une approche structurée, la conformité peut accompagner la transformation numérique au lieu de la ralentir.
FAQ
Faut-il anonymiser toutes les données avant une migration cloud ?
Pas nécessairement. La production finale peut avoir besoin de données réelles, mais les environnements de test, staging, recette ou validation peuvent souvent fonctionner avec des données anonymisées.
Pourquoi la migration cloud augmente-t-elle le risque RGPD ?
Parce qu’elle crée souvent des copies temporaires, des exports, des accès prestataires et des environnements intermédiaires où les données circulent davantage.
Le cloud sécurisé suffit-il à protéger les données ?
Non. La sécurité du cloud final ne protège pas automatiquement les copies, scripts, exports ou environnements de test utilisés pendant la migration.
Que faut-il faire avant de transférer une base vers le cloud ?
Il faut identifier les données sensibles, supprimer les champs inutiles, minimiser le périmètre transféré et anonymiser les datasets qui n’ont pas besoin de contenir des données réelles.
Comment NymData aide-t-il dans une migration cloud ?
NymData détecte les données sensibles, identifie les colonnes à risque et permet d’anonymiser les données avant transfert vers un environnement cloud, de test ou de validation.