
En 2018, Marriott International révèle une violation massive de données touchant la base de réservation Starwood. Le chiffre est vertigineux : environ 339 millions de dossiers clients dans le monde auraient été concernés. En 2020, l’ICO britannique inflige à Marriott une amende de 18,4 millions de livres sterling pour ne pas avoir suffisamment protégé les données personnelles de ses clients.
Mais ce cas ne se résume pas à une cyberattaque de grande ampleur.
Il raconte surtout autre chose : le risque invisible des bases héritées.
Lorsqu’une entreprise en rachète une autre, elle ne reprend pas seulement une marque, des clients, des contrats ou des actifs commerciaux. Elle hérite aussi de systèmes d’information, de bases historiques, de pratiques de sécurité, d’anciens accès et parfois de vulnérabilités déjà présentes.
C’est ce qui rend l’amende RGPD infligée au Marriott particulièrement intéressante pour les organisations qui veulent mieux maîtriser leurs données : la conformité ne commence pas au moment de l’incident. Elle commence dès l’audit, la cartographie et la reprise des systèmes existants.
Amende RGPD Marriott : ce que l’affaire Starwood a révélé
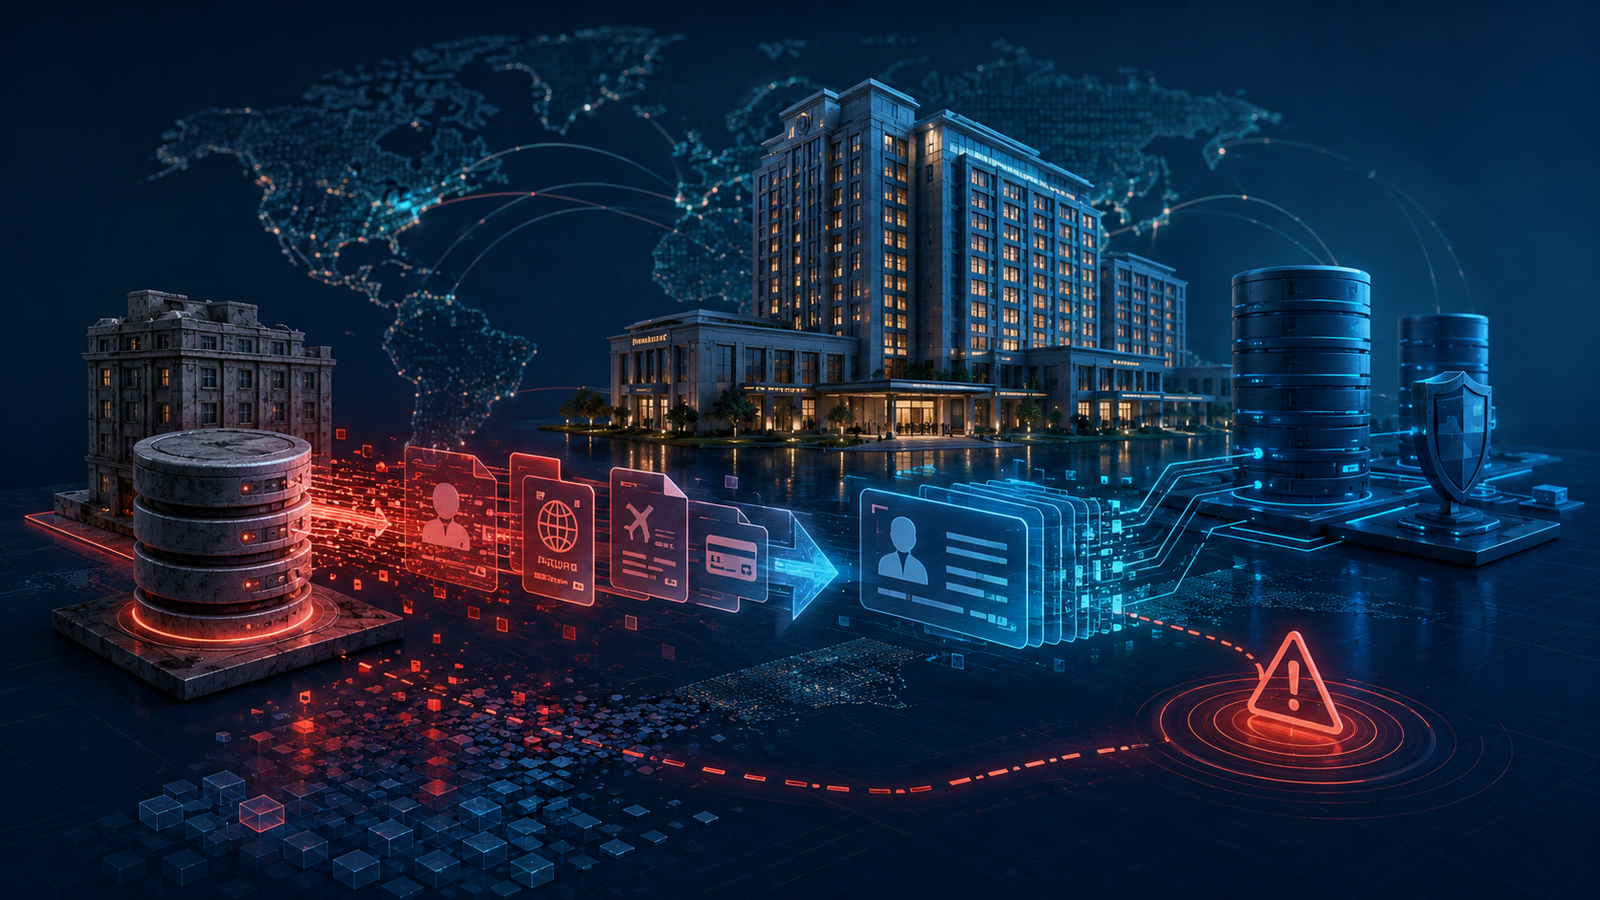
L’incident concernait la base de réservation Starwood, une chaîne hôtelière acquise par Marriott en 2016. Selon l’ICO, l’attaque remontait à 2014, donc avant l’acquisition, mais elle n’a été découverte qu’en 2018.
Les données concernées pouvaient inclure :
- des noms ;
- des adresses ;
- des numéros de téléphone ;
- des adresses email ;
des numéros de passeport ; - des informations de séjour ;
- des données de réservation ;
- des informations liées aux comptes clients.
Ce type de base est particulièrement sensible, car il combine plusieurs catégories d’informations. Une donnée de réservation seule peut sembler limitée. Mais lorsqu’elle est associée à une identité, un historique de séjour, une adresse, un numéro de passeport ou des préférences client, elle devient beaucoup plus exposante.
Le sujet n’est donc pas seulement la fuite.
Le sujet est la quantité de données identifiables conservées dans une base historique, pendant plusieurs années, avec une visibilité insuffisante.
Le vrai angle mort : les données héritées après acquisition
Le cas Marriott montre une réalité que beaucoup d’entreprises sous-estiment : une acquisition est aussi un transfert de risque data.
Lorsqu’une organisation rachète une autre entreprise, elle hérite souvent de :
- bases anciennes ;
- systèmes applicatifs historiques ;
- comptes utilisateurs oubliés ;
- droits d’accès mal documentés ;
- schémas de données complexes ;
- environnements secondaires ;
pratiques de conservation parfois hétérogènes.
Sur le papier, l’entreprise acquise entre dans le périmètre du groupe.
En pratique, ses systèmes ne deviennent pas automatiquement maîtrisés.
C’est là que le risque apparaît.
Une base héritée peut contenir des années d’historique, des champs devenus inutiles, des données sensibles jamais cartographiées ou des accès techniques qui n’ont pas été suffisamment revus.
Sans audit précis, l’entreprise peut croire qu’elle maîtrise son patrimoine data, alors qu’une partie du risque reste enfouie dans des systèmes repris.
Pourquoi la durée de l’intrusion change tout
L’un des éléments les plus marquants de l’affaire Marriott est la durée.
L’attaque aurait commencé en 2014, avant l’acquisition de Starwood, et n’a été détectée qu’en 2018. Cela signifie que le risque n’était pas seulement ponctuel : il s’est inscrit dans le temps.
Une intrusion longue révèle souvent plusieurs faiblesses :
- manque de visibilité sur les systèmes ;
- surveillance insuffisante ;
- accès mal contrôlés ;
- difficulté à cartographier les bases sensibles ;
- absence de revue complète après acquisition ;
- gouvernance des données trop fragmentée.
Dans ce type de situation, la question n’est pas seulement :
“Comment l’attaque est-elle entrée ?”
La vraie question devient :
“Pourquoi l’organisation n’a-t-elle pas vu plus tôt ce qui se passait dans une base aussi sensible ?”
C’est précisément pour cela que les bases héritées doivent faire l’objet d’une cartographie sérieuse.
Données historiques : conserver n’est pas maîtriser
Beaucoup d’organisations conservent des données parce qu’elles existent déjà.
Anciennes réservations, anciens clients, historiques de transactions, informations d’identification, exports, archives applicatives : tout peut sembler utile “au cas où”.
Mais plus une base conserve de données identifiables dans le temps, plus l’impact potentiel d’un incident augmente.
La CNIL rappelle que le principe de minimisation limite la collecte aux données strictement nécessaires à la finalité poursuivie, et que la conservation doit aussi être pensée en fonction des besoins réels du traitement.
Dans une base héritée, cette logique devient essentielle.
Il faut pouvoir distinguer :
- les données encore utiles ;
- les historiques nécessaires ;
- les champs devenus obsolètes ;
- les identifiants à supprimer ;
- les données à anonymiser ;
- les bases à archiver ou à isoler.
Une donnée conservée sans finalité claire n’est pas un actif, elle devient un risque dormant.
Le lien avec l’anonymisation : réduire l’impact des bases historiques
L’anonymisation n’aurait pas, à elle seule, empêché l’attaque Marriott. Il faut être précis sur ce point.
En revanche, l’affaire illustre parfaitement une logique de réduction d’impact : plus une base contient de données identifiables anciennes, plus les conséquences d’une violation peuvent devenir massives.
Dans les bases historiques ou héritées, l’anonymisation peut être utilisée pour :
- réduire les données identifiables dans les environnements secondaires ;
- sécuriser les bases utilisées pour l’analyse ;
- limiter l’exposition des anciens historiques ;
- préparer des datasets de test ou de migration ;
- conserver une valeur statistique sans exposer inutilement les personnes.
Autrement dit, l’anonymisation n’est pas seulement un sujet de conformité.
C’est aussi une stratégie de maîtrise du patrimoine data.
Elle permet de transformer une base trop sensible en un actif mieux contrôlé.
Acquisition, migration, consolidation : les moments où le risque augmente
Les bases héritées deviennent particulièrement sensibles lors des grandes étapes de transformation.
C’est le cas lorsqu’une entreprise :
- rachète une autre organisation ;
- migre des systèmes vers le cloud ;
- consolide plusieurs CRM ;
- fusionne des bases clients ;
- nettoie un ancien ERP ;
crée un data warehouse ; - prépare un projet IA ou analytics.
Ces moments sont utiles, mais ils multiplient aussi les copies, les exports, les accès techniques et les environnements de travail.
C’est pourquoi la détection intelligente des données sensibles doit intervenir avant la transformation, pas après.
Avant de migrer, fusionner ou analyser une base héritée, l’entreprise doit comprendre ce qu’elle contient vraiment.
Comment auditer une base héritée avant qu’elle devienne un risque
Une approche responsable consiste à traiter les bases historiques comme des zones à auditer en priorité.
Avant de les intégrer pleinement dans un nouveau système, il faut se poser quelques questions simples :
- Quelles données personnelles contient cette base ?
- Certaines données sont-elles sensibles ou hautement identifiantes ?
- Des numéros de passeport, données financières ou données de réservation sont-ils présents ?
- Les accès sont-ils encore justifiés ?
- Les historiques conservés sont-ils encore nécessaires ?
- Existe-t-il des copies secondaires de cette base ?
- Peut-on anonymiser certains usages sans dégrader la valeur métier ?
Ces questions permettent de passer d’une logique passive à une logique active.
La base n’est plus seulement “héritée”.
Elle devient cartographiée, comprise et maîtrisée.
Comment NymData aide à maîtriser les bases héritées
NymData intervient précisément à cette étape : lorsque l’entreprise doit comprendre, réduire et sécuriser son patrimoine data.
Dans le cas d’une acquisition, d’une migration ou d’une consolidation, NymData permet de scanner les bases et fichiers pour identifier les données sensibles avant qu’elles ne soient copiées, transférées ou exploitées.
Concrètement, NymData aide à :
- détecter automatiquement les données sensibles ;
- repérer les identifiants directs et indirects ;
- cartographier les colonnes à risque ;
- identifier les données inutiles ou excessives ;
- préparer des datasets minimisés ;
- anonymiser les environnements secondaires ;
- réduire le risque de ré-identification ;
- sécuriser les bases historiques avant analyse, migration ou partage.
L’objectif n’est pas de bloquer les projets de transformation.
Il est de permettre aux équipes IT, data, conformité et sécurité de travailler sur des bases mieux maîtrisées, sans exposer inutilement des données anciennes ou sensibles.
Pour aller plus loin, télécharger gratuitement NymData afin de cartographier, minimiser et anonymiser vos bases historiques avant toute migration, consolidation ou exploitation.
Conclusion
L’affaire Marriott rappelle une leçon essentielle : une entreprise peut hériter d’un risque sans le voir immédiatement.
Une acquisition ne transfère pas seulement des actifs.
Elle transfère aussi des systèmes, des historiques, des données et parfois des vulnérabilités déjà présentes.
La bonne approche consiste donc à agir avant que l’incident ne révèle les failles :
cartographier les bases héritées ;
détecter les données sensibles ;
supprimer ce qui n’est plus nécessaire ;
minimiser les historiques ;
anonymiser les environnements secondaires ;
renforcer la surveillance et les accès.
L’amende RGPD Marriott n’est pas seulement une histoire de sanction, c’est une leçon sur la maîtrise des données à grande échelle.
Dans un monde où les entreprises migrent, fusionnent, rachètent et consolident leurs systèmes, la conformité devient un mécanisme de réduction d’impact.
FAQ
Pourquoi Marriott a-t-il été sanctionné ?
Marriott a été sanctionné par l’ICO britannique pour ne pas avoir suffisamment protégé les données personnelles de ses clients à la suite de la violation de la base Starwood, qui aurait concerné environ 339 millions de dossiers clients dans le monde.
Pourquoi le cas Marriott est-il lié aux acquisitions ?
Parce que l’attaque avait commencé dans les systèmes Starwood avant l’acquisition par Marriott. L’affaire montre qu’une entreprise peut hériter de systèmes, de données et de vulnérabilités qu’elle ne maîtrise pas encore complètement.
Quel est le lien entre bases héritées et RGPD ?
Une base héritée peut contenir des données anciennes, sensibles ou excessives. Le RGPD impose de maîtriser les finalités, les accès, la conservation, la minimisation et la sécurité des données personnelles.
L’anonymisation aurait-elle empêché l’affaire Marriott ?
Pas à elle seule. En revanche, l’anonymisation des environnements secondaires, des bases d’analyse ou des historiques non nécessaires peut réduire l’impact potentiel d’une violation.
Comment NymData aide-t-il à réduire ce risque ?
NymData permet de détecter les données sensibles, de cartographier les champs à risque et d’anonymiser les datasets avant migration, consolidation, analyse ou partage.